Der Status Quo: Warum Systemhaus-Websites bei Security-Entscheidern scheitern
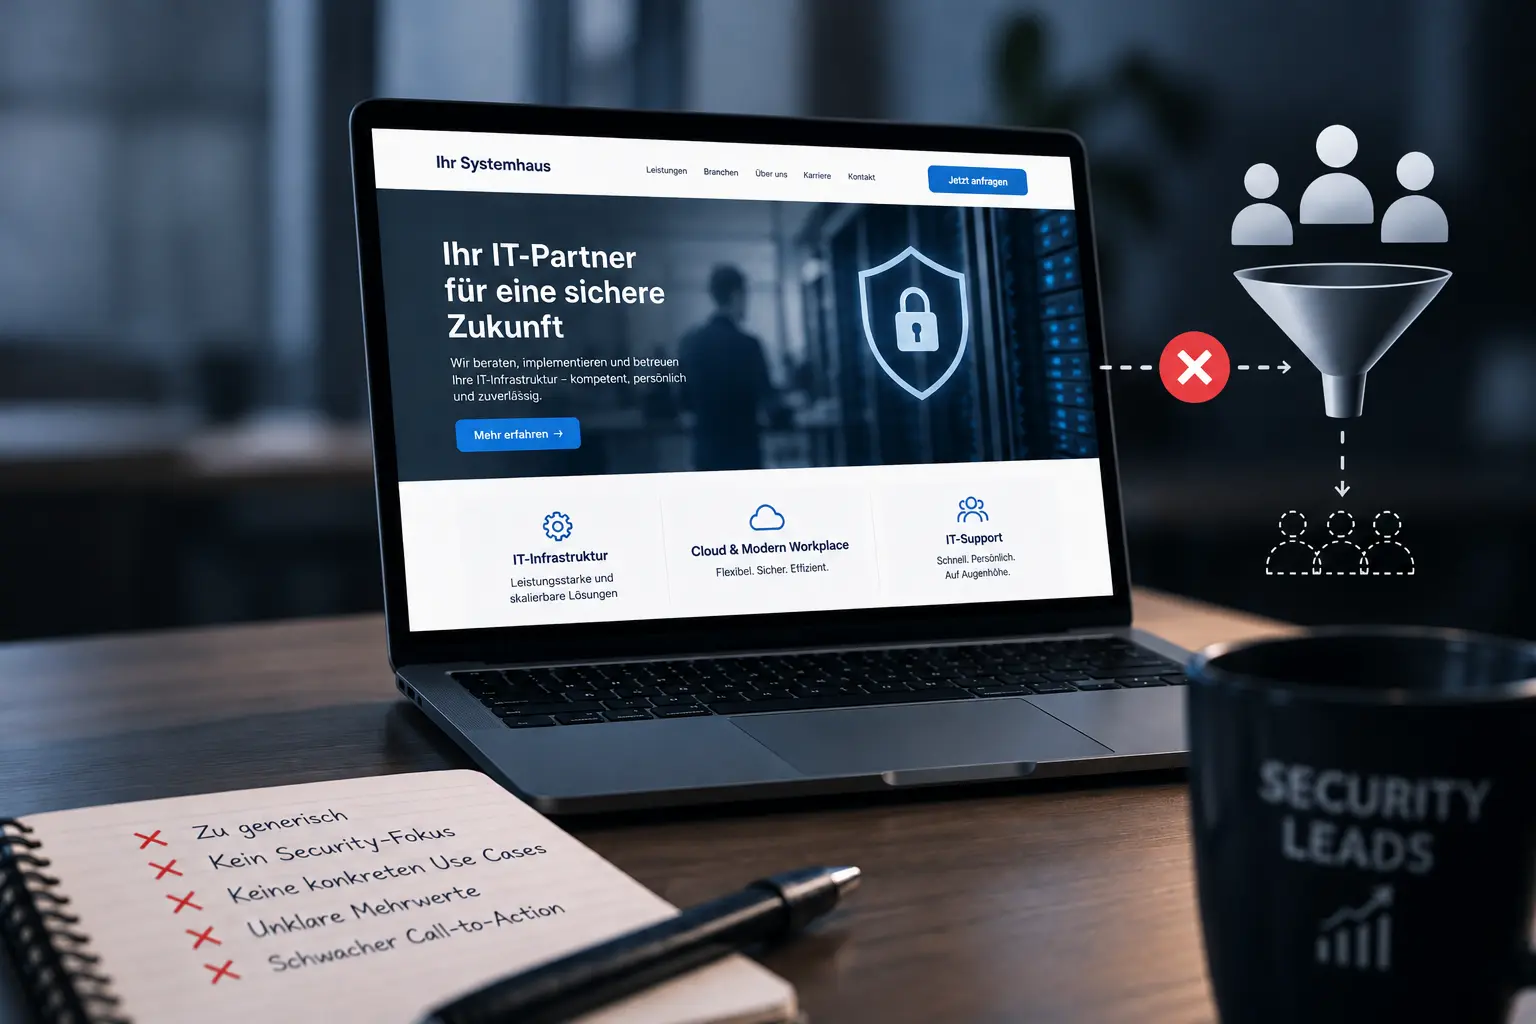
Die meisten Systemhaus-Websites wurden ursprünglich für einen völlig anderen Vertriebsprozess gebaut. Sie sollten Bestandskunden informieren, Herstellerpartnerschaften dokumentieren und gelegentlich eine Anfrage für neue Arbeitsplätze, Druckerverträge oder eine Microsoft-365-Migration einsammeln. Security wurde später als zusätzlicher Menüpunkt ergänzt, meist mit einer Unterseite, die Firewalls, Endpoint Protection und Backup in einem Atemzug aufzählt.
Ein IT-Sicherheitsverantwortlicher, ein CISO oder ein CTO kommt jedoch mit einer anderen Erwartung auf Ihre Seite. Er sucht keinen Lieferanten für Produkte, sondern einen Partner, dem er im Ernstfall die Verantwortung für die Verfügbarkeit seines Unternehmens anvertrauen kann. Diese Person prüft daher nicht, ob Sie Fortinet oder Sophos vertreiben, sondern ob Sie verstanden haben, welches konkrete Risiko ihr Unternehmen gerade bedroht.
Der B2B-Einkaufsprozess in der IT-Sicherheit ist außerdem lang und mehrstufig. Häufig recherchiert zunächst ein IT-Leiter, anschließend werden Geschäftsführung, Datenschutzbeauftragter und gegebenenfalls der Einkauf eingebunden, bevor überhaupt ein Erstgespräch stattfindet. Ihre Website muss in jeder dieser Phasen eine passende Antwort liefern, und genau das gelingt den meisten Auftritten nicht.
Typische Symptome, die wir bei Systemhaus-Websites im Security-Bereich sehen, sind:
- Fehlende Zielgruppenansprache: Die Texte richten sich an niemanden Bestimmten, weder an den Geschäftsführer noch an den IT-Leiter.
- Produkt- statt Problemsprache: Es werden Herstellernamen und Funktionen gelistet, aber keine Bedrohungsszenarien oder Geschäftsfolgen beschrieben.
- Kein Lead-Magnet: Es gibt weder Whitepaper noch Checkliste noch Case Study, die einen Besucher in einer frühen Phase binden könnte.
- Schwache Conversion-Pfade: Der einzige Call-to-Action lautet "Kontakt aufnehmen", was für einen Entscheider in der Recherchephase eine viel zu hohe Hürde darstellt.
Das Ergebnis ist eine Conversion-Rate nahe null bei genau dem Publikum, das die höchsten Vertragswerte mitbringt.
Analyse von 5 realen Fehlern: Warum Ihre Website keine Anfragen generiert
Die folgenden fünf Fälle stammen aus Website-Analysen, die wir für Systemhäuser im deutschsprachigen Raum durchgeführt haben. Alle Beispiele sind anonymisiert, die Muster jedoch sind real und werden Ihnen vermutlich bekannt vorkommen. Drei davon skizzieren wir kurz, die beiden häufigsten und folgenreichsten betrachten wir im Anschluss ausführlicher.
Fehler eins betraf ein Systemhaus mit rund 80 Mitarbeitenden in Süddeutschland, dessen Security-Seite ausschließlich aus Herstellerlogos bestand. Die Botschaft lautete im Kern: Wir verkaufen, was andere entwickelt haben. Ein Entscheider, der eine unabhängige Einschätzung seiner Risikolage sucht, findet darin keinen Grund, ausgerechnet dieses Haus zu kontaktieren.
Fehler zwei fanden wir bei einem Dienstleister in Nordrhein-Westfalen, der zwar einen Penetrationstest anbot, aber keinerlei Informationen zu Ablauf, Umfang, Methodik oder Berichtsformat lieferte. Für einen CTO, der intern ein Budget begründen muss, ist eine solche Seite wertlos, weil er nichts in der Hand hat, das er an die Geschäftsführung weiterleiten könnte.
Fehler drei war ein Kontaktformular mit zwölf Pflichtfeldern, darunter Umsatzgröße und Anzahl der Endgeräte, ohne jede Gegenleistung. Wer in der frühen Recherchephase ist, gibt diese Daten nicht preis, solange er noch nicht einmal weiß, ob der Anbieter überhaupt zu ihm passt.
Warum Stockfotos von Servern konvertieren wie ein nasser Schwamm
Fehler vier ist der wohl verbreitetste: das Hero-Bild mit Serverracks in blauem Licht, ergänzt durch ein Vorhängeschloss aus Binärcode oder einen Hacker im Kapuzenpullover. Diese Bilder sind auf Hunderten von Websites identisch, und IT-Sicherheitsverantwortliche haben sie so oft gesehen, dass sie sie schlicht nicht mehr wahrnehmen.
Das eigentliche Problem liegt tiefer, denn ein austauschbares Bild signalisiert einen austauschbaren Anbieter. Ein Rechenzentrum aus einer Bilddatenbank zeigt weder Ihr Team noch Ihr Security Operations Center noch einen echten Kundeneinsatz, und genau deshalb erzeugt es weder Emotion noch Vertrauen. Ein CISO möchte sehen, wer im Ernstfall um drei Uhr nachts das Telefon abnimmt, und nicht, wie ein generischer Server aussieht.
Wir empfehlen Ihnen stattdessen echte Fotos Ihrer Analysten am Arbeitsplatz, ein kurzes Video Ihres SOC-Leiters oder eine anonymisierte Darstellung eines realen Incident-Reports. Diese Elemente sind unbequemer zu produzieren, aber sie sind das Einzige, was ein Wettbewerber nicht kopieren kann.
Warum "Alles aus einer Hand" Vertrauen zerstört
Fehler fünf ist der Satz, den fast jedes Systemhaus auf der Startseite trägt: "Alles aus einer Hand." Im klassischen IT-Betrieb mag diese Botschaft funktionieren, weil ein Kunde tatsächlich froh ist, nur einen Ansprechpartner für Drucker, Telefonie und Arbeitsplätze zu haben. In der IT-Sicherheit bewirkt sie jedoch das Gegenteil.
Ein Security-Entscheider weiß, wie tief die Spezialisierung in diesem Feld reicht, von Threat Hunting über Forensik bis zur Zero-Trust-Architektur. Wer behauptet, all das neben Druckerwartung und Lizenzverwaltung gleichermaßen zu beherrschen, wirkt nicht kompetent, sondern unglaubwürdig. Hinzu kommt ein Interessenkonflikt: Wer die Infrastruktur betreibt und gleichzeitig ihre Sicherheit bewertet, prüft im Zweifel die eigene Arbeit.
Vertrauen entsteht hier durch sichtbare Spezialisierung, durch benannte Experten und durch die ehrliche Abgrenzung dessen, was Sie selbst leisten und wofür Sie gezielt Partner einbinden.
Die Psychologie des Security-Einkaufs: Angst vs. Expertise
Viele Anbieter glauben, Security verkaufe sich über Angst, und füllen ihre Seiten deshalb mit Schadenssummen, Ransomware-Schlagzeilen und roten Warnsymbolen. Diese Strategie unterschätzt Ihre Zielgruppe erheblich, denn ein IT-Leiter kennt die Bedrohungslage aus seinem Arbeitsalltag weit besser als aus Ihrem Werbetext.
Angst ist in diesem Markt bereits vorhanden, Sie müssen sie nicht erzeugen. Was Ihrem Besucher fehlt, ist Orientierung: Er möchte wissen, welche Maßnahmen in seiner Situation wirklich Priorität haben, wie viel Aufwand realistisch ist und wie er die Investition gegenüber der Geschäftsführung begründet. Eine Website, die zusätzlich Druck aufbaut, verstärkt nur das Gefühl der Überforderung und treibt den Besucher zu einem Anbieter, der Ruhe und Struktur ausstrahlt.
Wir beobachten in Gesprächen mit Entscheidern immer wieder dasselbe Muster. Den Ausschlag gibt nicht der Anbieter mit dem lautesten Alarm, sondern derjenige, der das Problem des Kunden präziser beschreiben kann, als der Kunde es selbst formulieren würde. Wenn ein CTO auf Ihrer Seite liest und denkt, dass Sie seine Lage exakt verstanden haben, ist die wichtigste Hürde genommen.
Daraus ergeben sich drei Konsequenzen für Ihre Inhalte:
- Diagnose vor Therapie: Beschreiben Sie typische Ausgangssituationen Ihrer Zielgruppe konkret, bevor Sie Ihre Leistung vorstellen.
- Ruhige Kompetenz statt Alarmismus: Sachliche Sprache, klare Abläufe und nachvollziehbare Zeitpläne wirken in der Security überzeugender als dramatische Formulierungen.
- Entscheidungshilfen für mehrere Rollen: Liefern Sie dem IT-Leiter technische Details und der Geschäftsführung eine verständliche Risiko- und Kostenargumentation.
Expertise wird damit zum eigentlichen Produkt Ihrer Website. Jeder Text, jede Grafik und jeder Download sollte die Frage beantworten, warum gerade Ihr Team dieses Problem zuverlässig lösen kann.
Vom Bauchladen zum Expertenstatus: Positionierung ist alles
Die vielleicht schwierigste Entscheidung für ein Systemhaus besteht darin, auf der Website weniger anzubieten, als es tatsächlich kann. Ein Bauchladen aus zwanzig gleichgewichteten Leistungen erzeugt beim Besucher den Eindruck, dass nichts davon wirklich im Mittelpunkt steht. Positionierung bedeutet, bewusst eine Nische sichtbar zu machen, in der Sie die erste Wahl sein wollen.
Das heißt nicht, dass Sie Ihr Bestandsgeschäft aufgeben müssen. Viele erfolgreiche Häuser trennen ihren Security-Bereich inzwischen deutlich vom klassischen IT-Service, mit eigener Unterseite, eigenem Team, eigener Bildsprache und gelegentlich sogar einer eigenen Marke. So kann der Druckerkunde weiterhin seinen Rundum-Service finden, während der CISO einen spezialisierten Ansprechpartner erlebt.
Eine tragfähige Positionierung lässt sich entlang von drei Achsen schärfen:
- Branche: Konzentrieren Sie sich beispielsweise auf produzierende Unternehmen mit OT-Netzwerken, auf Kliniken oder auf kommunale Versorger, deren regulatorische Anforderungen Sie im Detail kennen.
- Unternehmensgröße: Ein Mittelständler mit 300 Beschäftigten und einem zweiköpfigen IT-Team hat völlig andere Bedürfnisse als ein Konzern mit eigenem Security-Department.
- Problemstellung: Formulieren Sie Ihr Angebot entlang eines konkreten Anlasses, etwa einer NIS-2-Betroffenheit, eines anstehenden Cyberversicherungs-Audits oder eines überstandenen Sicherheitsvorfalls.
Je enger diese Positionierung ausfällt, desto besser funktioniert auch Ihre Suchmaschinenoptimierung. Long-Tail-Suchanfragen wie "SOC-as-a-Service für Mittelstand Produktion" haben deutlich weniger Wettbewerb als generische Begriffe wie "IT-Sicherheit", und die Besucher, die über solche Anfragen kommen, haben ein wesentlich klareres Kaufinteresse.
Wir raten Ihnen, die Positionierung schriftlich in einem Satz festzuhalten, bevor Sie eine einzige Zeile Website-Text verfassen. Wenn dieser Satz nicht präzise genug ist, um einen Wettbewerber auszuschließen, ist er noch nicht fertig.
Wie ein messerscharfer Use-Case für NIS-2 / SOC-as-a-Service aussehen muss
Ein Use-Case ist mehr als eine Leistungsbeschreibung. Er verbindet eine klar umrissene Zielgruppe mit einem konkreten Auslöser, einem nachvollziehbaren Lösungsweg und einem messbaren Ergebnis. Für Systemhäuser bieten sich derzeit vor allem zwei Themen an, weil sie den Schmerzpunkt vieler Mittelständler direkt treffen: die Umsetzung von NIS-2 und der Betrieb eines Security Operations Centers als Service.
Der Aufbau eines solchen Use-Cases folgt idealerweise immer derselben Logik:
- Wer genau: Branche, Größe und Rolle des Ansprechpartners
- Was ist passiert: der Anlass, der den Handlungsdruck auslöst
- Was droht: die geschäftlichen und rechtlichen Folgen bei Untätigkeit
- Wie Sie vorgehen: konkrete Phasen mit Zeitrahmen
- Was am Ende steht: ein greifbares Ergebnis, das sich intern präsentieren lässt
NIS-2 Compliance als strategischer Türöffner
Mit der Umsetzung der NIS-2-Richtlinie in deutsches Recht ist eine große Zahl mittelständischer Unternehmen erstmals regulatorisch zur Cybersicherheit verpflichtet, und die Geschäftsleitung trägt dabei eine persönliche Verantwortung. Genau diese persönliche Betroffenheit macht NIS-2 zum idealen Einstieg, denn hier ist nicht nur der IT-Leiter, sondern auch die Geschäftsführung unmittelbar motiviert.
Ein messerscharfer NIS-2-Use-Case beginnt deshalb nicht mit Paragrafen, sondern mit der Frage, die sich Ihr Besucher tatsächlich stellt: Sind wir betroffen, und was müssen wir bis wann tun? Bieten Sie einen Betroffenheits-Check als niedrigschwelligen Einstieg an, gefolgt von einer Gap-Analyse mit festem Preis und definiertem Umfang, etwa in zehn Arbeitstagen. Das Ergebnis sollte ein priorisierter Maßnahmenplan sein, den die Geschäftsführung als Nachweis ihrer Sorgfaltspflicht verwenden kann.
Als Lead-Magnet eignet sich hier eine kompakte NIS-2-Checkliste oder ein Whitepaper, das die Pflichten für Geschäftsleitungen verständlich aufbereitet. Damit erreichen Sie Entscheider bereits in der frühen Recherchephase.
SOC-as-a-Service: Nutzenversprechen statt Feature-Liste
Die meisten SOC-Seiten, die wir analysiert haben, bestehen aus Begriffen wie SIEM, EDR, XDR, Log-Korrelation und 24/7-Monitoring. Für einen IT-Leiter sind das Selbstverständlichkeiten, für einen Geschäftsführer sind es Fremdwörter, und in beiden Fällen fehlt die entscheidende Information: Was ändert sich für mein Unternehmen?
Ein überzeugendes Nutzenversprechen übersetzt Funktionen in Ergebnisse. Statt "24/7-Monitoring durch SIEM" schreiben Sie etwa: Ihr zweiköpfiges IT-Team muss nachts und am Wochenende nicht mehr in Bereitschaft sein, weil unsere Analysten verdächtige Aktivitäten bewerten und Sie nur dann alarmieren, wenn tatsächlich gehandelt werden muss. Nennen Sie konkrete Reaktionszeiten, beschreiben Sie den Eskalationsweg und zeigen Sie, welchen Bericht der Kunde monatlich erhält.
Damit sprechen Sie das eigentliche Problem vieler Mittelständler an: Sie haben weder das Personal noch das Budget für ein eigenes SOC, tragen aber dieselbe Verantwortung wie größere Unternehmen.
Social Proof und Autorität: Die Währung im Sicherheitsmarkt
In kaum einem anderen Segment ist Vertrauen so schwer zu gewinnen wie in der IT-Sicherheit. Ihr Kunde gewährt Ihnen Einblick in seine verwundbarsten Systeme, und im Ernstfall hängt der Fortbestand seines Betriebs von Ihrer Reaktion ab. Deshalb reicht es nicht, Kompetenz zu behaupten: Sie müssen sie belegen.
Die Herausforderung besteht darin, dass gerade Security-Kunden selten öffentlich genannt werden möchten. Kaum ein Unternehmen wirbt gern damit, dass es einen Sicherheitsvorfall hatte oder Lücken in seiner Infrastruktur geschlossen werden mussten. Dennoch gibt es zahlreiche Wege, Social Proof aufzubauen, ohne die Vertraulichkeit zu verletzen.
Folgende Elemente haben sich in der Praxis bewährt:
- Anonymisierte Case Studies: Beschreiben Sie Branche, Unternehmensgröße, Ausgangslage, Vorgehen und Ergebnis, ohne den Namen zu nennen. Ein "Automobilzulieferer mit 450 Mitarbeitenden in Baden-Württemberg" ist für Ihre Zielgruppe ebenso aussagekräftig wie ein Logo.
- Zertifizierungen und Qualifikationen: Nennen Sie konkrete Nachweise Ihres Teams, etwa ISO 27001, BSI-Grundschutz-Praktiker, OSCP oder CISSP, und ordnen Sie diese einzelnen Personen zu.
- Gesichter statt Abteilungen: Stellen Sie Ihren SOC-Leiter oder Ihren leitenden Pentester mit Foto, Werdegang und Fachgebiet vor.
- Fachbeiträge und Vorträge: Verweisen Sie auf Veröffentlichungen, Vorträge bei IHK-Veranstaltungen oder Branchenverbänden und eigene technische Analysen.
- Messbare Referenzwerte: Wenn Sie über belastbare Zahlen aus Ihrem Betrieb verfügen, etwa durchschnittliche Reaktionszeiten oder Kundenbindungsdauer, gehören diese prominent auf die Seite.
Autorität entsteht zudem durch Inhalte, die über Werbung hinausgehen. Ein technisch fundierter Blogbeitrag zu einer aktuellen Schwachstelle, ein Leitfaden zur Zero-Trust-Einführung im Mittelstand oder eine nachvollziehbare Anleitung für das NIS-2-Meldewesen zeigen Ihre Expertise, ohne dass Sie sie behaupten müssen. Solche Inhalte werden von IT-Leitern intern weitergeleitet und erreichen so genau die weiteren Entscheider im Buying Center, die Sie direkt kaum ansprechen könnten.
Der Weg zur konvertierenden Security-Landingpage
Alle bisherigen Erkenntnisse laufen auf einer einzigen Seite zusammen: der spezialisierten Landingpage für Ihr Security-Angebot. Sie ist die Antwort auf die Frage, warum Systemhaus-Websites typischerweise keine Sicherheitsanfragen erzeugen, denn sie ersetzt die allgemeine Leistungsübersicht durch einen fokussierten Pfad für genau eine Zielgruppe mit genau einem Problem.
Eine konvertierende Security-Landingpage folgt einem klaren Aufbau:
- Präzise Überschrift: Sie benennt Zielgruppe und Problem, beispielsweise "NIS-2-Umsetzung für produzierende Mittelständler: in 90 Tagen zum prüffähigen Sicherheitskonzept".
- Situationsbeschreibung: Ein kurzer Abschnitt, in dem sich Ihr Besucher wiedererkennt.
- Vorgehensmodell: Klare Phasen mit Zeitrahmen und Ergebnissen, idealerweise grafisch dargestellt.
- Echte Gesichter: Das verantwortliche Team mit Qualifikationen statt Serverfotos.
- Belege: Anonymisierte Case Study, Zertifizierungen, gegebenenfalls Kundenstimmen.
- Gestufte Calls-to-Action: Ein Whitepaper oder eine Checkliste für frühe Besucher, ein kostenloser Betroffenheits-Check für interessierte Besucher und ein Beratungstermin für entscheidungsbereite Besucher.
Auch die technische Basis entscheidet über Ihren Erfolg. Eine Security-Seite, die langsam lädt, Mixed-Content-Warnungen zeigt oder ohne sauber konfigurierte Sicherheits-Header auskommt, widerspricht ihrer eigenen Botschaft. Achten Sie auf gute Core Web Vitals, ein schlankes Formular mit maximal vier Feldern und eine saubere Anbindung an Ihr CRM, damit jede Anfrage nachverfolgt und gezielt weiterqualifiziert werden kann.
Messen Sie den Erfolg nicht allein an der Zahl der Kontaktanfragen. Relevante KPIs sind die Download-Rate Ihrer Lead-Magneten, die Conversion-Rate vom Download zum Erstgespräch und der Anteil qualifizierter Opportunities im Vertrieb. Erst diese Kennzahlen zeigen Ihnen, ob Ihre Seite die richtigen Entscheider anzieht.
Wir sind überzeugt, dass viele Systemhäuser über weit mehr Security-Kompetenz verfügen, als ihre Websites erkennen lassen. Der Unterschied zwischen einer Seite, die ignoriert wird, und einer, die regelmäßig qualifizierte Anfragen liefert, liegt selten im Budget, sondern in der Bereitschaft, sich festzulegen: auf eine Zielgruppe, auf ein Problem und auf echte Menschen statt austauschbarer Bilder. Wenn Ihr nächster Besucher nach dreißig Sekunden denkt, dass Sie seine Situation besser verstehen als jeder andere Anbieter, hat Ihre Website ihre eigentliche Aufgabe erfüllt.
Bei weiteren Fragen, melden Sie sich gerne für Ihren Systemhaus Marketing-Check.